Cyberattaque du Crédit Mutuel Arkéa : la leçon pour vos factures électroniques
L’attaque du Crédit Mutuel Arkéa est passée par un prestataire. Ce cas éclaire les risques des plateformes interconnectées et les bons contrôles à exiger.
10 min de lecturePar L’équipe MaFactureOK
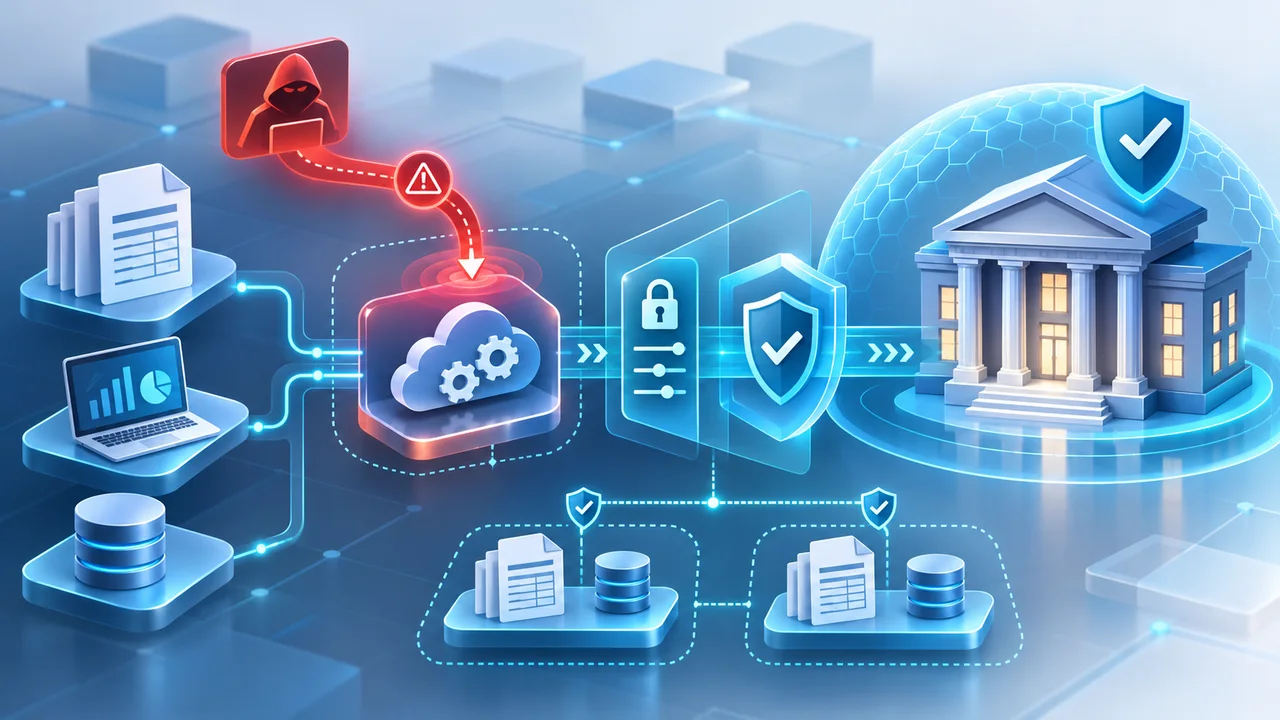
Le piratage du Crédit Mutuel Arkéa ne prouve pas que la facturation électronique française est vulnérable. Il montre toutefois un risque très concret : un système fortement protégé peut être atteint par l’intermédiaire d’un prestataire connecté. Pour les entreprises qui confient leurs factures et leurs données à plusieurs plateformes, la sécurité de toute la chaîne compte autant que celle de l’acteur principal.
Le 4 novembre 2026, le Crédit Mutuel Arkéa a annoncé avoir subi une cyberattaque ayant permis des opérations frauduleuses. Dans un second communiqué, le groupe a précisé que les attaquants étaient passés par la plateforme d’un de ses prestataires pour l’atteindre directement.
Ce point mérite une attention particulière. Il ne s’agit pas, d’après les informations publiées, d’une intrusion dans les comptes des clients. Il ne s’agit pas non plus d’un incident lié à la facturation électronique ou à une plateforme de l’État. Le rapprochement utile se trouve ailleurs : plus un service numérique dépend d’intermédiaires, d’API et de sous-traitants, plus la sécurité doit être pensée de bout en bout.
Que sait-on vraiment du piratage du Crédit Mutuel Arkéa ?
Les faits confirmés par le groupe sont les suivants :
- l’attaque a permis de réaliser des transactions frauduleuses depuis un compte propre du Crédit Mutuel Arkéa ;
- les attaquants sont passés par la plateforme d’un prestataire ;
- ils ne sont pas passés par les comptes des clients des fédérations ou des filiales ;
- certaines opérations de virement ont été temporairement suspendues puis progressivement rétablies ;
- le groupe indique que les avoirs de ses clients n’ont pas été affectés ;
- l’incident a été circonscrit et les autorités compétentes ont été informées ;
- le montant définitif n’était pas encore établi lors des communiqués du 4 novembre.
Le Crédit Mutuel Arkéa a également appelé ses clients à la vigilance face au risque d’hameçonnage. Cette recommandation ne signifie pas, à elle seule, que des données clients ont été volées. Le groupe explique qu’une attaque très médiatisée peut être exploitée par des fraudeurs pour envoyer de faux messages crédibles.
Il faut donc résister à deux raccourcis. Le premier serait de minimiser une attaque qui a permis des mouvements frauduleux importants. Le second serait d’affirmer, sans preuve officielle, que les comptes ou les données personnelles de tous les clients ont été compromis.
La vraie leçon : le risque vient aussi des prestataires
Une entreprise peut sécuriser son propre système et rester exposée par une connexion accordée à un prestataire. Ce risque porte un nom simple : le risque de chaîne de sous-traitance.
Un prestataire peut disposer d’un accès technique, d’un compte de service, d’une clé d’API ou d’une capacité à déclencher certaines opérations. Si cet accès est trop large, insuffisamment surveillé ou mal segmenté, sa compromission peut ouvrir un chemin vers le système principal.
La CNIL demande donc de regarder toute la chaîne, y compris les sous-traitants des sous-traitants. Elle recommande notamment de connaître les mesures de sécurité appliquées, de prévoir contractuellement la notification des incidents, de contrôler la gestion des habilitations et de vérifier l’effectivité des garanties annoncées.
Une certification est utile, mais elle ne suffit pas. Il faut vérifier son périmètre, sa date, les services réellement couverts et les exceptions. Un prestataire peut être certifié pour une partie de son activité alors qu’un connecteur critique ou un sous-traitant ultérieur se trouve hors de ce périmètre.
Quel lien avec les données envoyées dans le cadre de la facturation électronique ?
À compter du 1er septembre 2026, les entreprises assujetties à la TVA doivent pouvoir recevoir leurs factures électroniques par une plateforme agréée. Ces plateformes assurent la transmission des factures entre fournisseurs et clients. Elles extraient également les données réglementaires et transmettent à l’administration les informations de facturation, de transaction et de paiement prévues par la réforme.
Ces données peuvent comprendre l’identité du fournisseur et du client, les montants hors taxe, la TVA, les taux appliqués et certaines informations liées au paiement. Elles décrivent donc une part sensible de l’activité d’une entreprise : ses partenaires, son volume d’affaires, ses achats, ses ventes et ses encaissements.
Il serait pourtant inexact de dire que toutes les factures françaises sont déposées dans une base centrale unique de l’État. Le dispositif distingue plusieurs rôles :
- les plateformes agréées privées transmettent les factures entre entreprises ;
- le portail public fournit notamment des services d’annuaire et de déclaration ;
- l’administration collecte les données réglementaires transmises par les plateformes ;
- les logiciels de facturation, ERP et outils comptables peuvent ajouter leurs propres connexions à cette chaîne.
Le système n’est donc ni totalement centralisé ni totalement décentralisé. Il s’agit d’un réseau interconnecté de plateformes privées et de services publics. Cette architecture évite un coffre-fort unique contenant tous les documents, mais elle multiplie les interfaces qui doivent être sécurisées et surveillées.
Une plateforme agréée est-elle forcément invulnérable ?
Non. L’agrément ne constitue pas une garantie d’absence d’incident.
Pour être immatriculée, une plateforme agréée doit démontrer la sécurité de ses infrastructures et de ses données, ainsi que son interopérabilité avec le portail public et les autres plateformes. La documentation de la DGFiP prévoit notamment des exigences liées à ISO 27001 ou SecNumCloud, à l’authentification à deux facteurs et à l’absence de transfert des données hors de l’Union européenne.
Ces exigences élèvent fortement le niveau de protection. Elles ne suppriment cependant ni les erreurs humaines, ni les vulnérabilités logicielles, ni les comptes compromis, ni le risque introduit par un sous-traitant. La bonne question n’est donc pas seulement « cette plateforme est-elle agréée ? », mais aussi « comment maîtrise-t-elle ses accès, ses prestataires et ses incidents ? ».
Avant de choisir une solution, consultez la liste officielle des plateformes agréées, puis demandez des réponses écrites sur les sujets de sécurité qui comptent pour votre activité.
Les dix questions à poser à votre plateforme
Voici une grille pratique pour une TPE, une PME ou un cabinet comptable :
- Quel est le périmètre exact de vos certifications de sécurité ?
- Où sont hébergées les factures, les pièces jointes, les journaux et les sauvegardes ?
- Quels sous-traitants peuvent accéder aux données ou aux environnements de production ?
- L’authentification multifacteur est-elle obligatoire pour tous les comptes sensibles ?
- Les comptes techniques et les clés d’API ont-ils des droits limités et une durée de vie courte ?
- Les données de chaque client sont-elles fortement séparées de celles des autres clients ?
- Les consultations, téléchargements et modifications sont-ils journalisés et surveillés ?
- Dans quel délai serez-vous informé d’un incident affectant vos données ou vos flux ?
- Pouvez-vous récupérer vos factures, leurs statuts et leurs preuves en cas de changement de prestataire ?
- Quand les données et leurs copies de sauvegarde sont-elles réellement supprimées ?
La réponse « nous sommes conformes au RGPD » est trop générale. Une réponse utile décrit le mécanisme, le périmètre et le délai. Par exemple : authentification multifacteur obligatoire, clés d’API limitées à un dossier, journalisation conservée pendant une durée définie et notification contractuelle d’un incident dans un délai précis.
Ce que les entreprises doivent sécuriser de leur côté
La plateforme ne peut pas compenser un poste de travail compromis ou des droits internes trop larges. Quelques mesures simples réduisent fortement l’exposition :
- attribuer un compte nominatif à chaque utilisateur et interdire les comptes partagés ;
- activer l’authentification multifacteur sur le logiciel comptable, la plateforme et la messagerie ;
- retirer rapidement les droits des salariés, prestataires ou cabinets qui n’interviennent plus ;
- limiter les exports en masse aux personnes qui en ont réellement besoin ;
- examiner les journaux lorsqu’un paiement, un RIB ou un fournisseur est modifié ;
- vérifier par un second canal toute demande urgente de changement bancaire ;
- conserver une procédure de continuité pour recevoir, retrouver et traiter les factures pendant une indisponibilité ;
- tester la restitution des documents avant d’en avoir besoin.
Le risque le plus immédiat après une actualité comme celle du Crédit Mutuel Arkéa reste l’hameçonnage. Un message peut prétendre qu’un compte doit être sécurisé, qu’un virement doit être annulé ou qu’une facture doit être payée sur un nouvel IBAN. N’utilisez pas le lien ni le numéro inclus dans le message. Ouvrez directement le site officiel ou appelez votre interlocuteur habituel.
Pour un paiement, suivez aussi notre guide sur le faux RIB dans une facture. Une facture techniquement correcte ne prouve pas que les coordonnées bancaires appartiennent au fournisseur.
Faut-il craindre la centralisation des données par l’État ?
Il est légitime de s’interroger sur la concentration de données économiques sensibles. Plus un service collecte des données nombreuses et reliées entre elles, plus une intrusion, une erreur d’habilitation ou une indisponibilité peut avoir des conséquences importantes.
La réponse utile n’est cependant pas d’assimiler automatiquement toute transmission réglementaire à une base unique mal protégée. Il faut regarder les flux réels, les données effectivement transmises, leur durée de conservation, les accès autorisés et les mesures de séparation.
Le dispositif français combine une infrastructure publique pour l’annuaire et la déclaration avec des plateformes privées pour l’échange des factures. Cette organisation répartit certains risques et en crée d’autres, notamment aux interfaces. Elle impose donc une exigence particulière de traçabilité, de contrôle des accès et de supervision des prestataires.
Pour comprendre précisément ce que l’administration reçoit et ce qu’elle ne reçoit pas, consultez notre analyse sur la facturation électronique et la surveillance. Pour connaître vos responsabilités de conservation, lisez également le guide sur la durée et le format de conservation d’une facture électronique.
Ce que MaFactureOK fait différemment
MaFactureOK ne remplace pas une plateforme agréée et ne transmet aucune facture dans le circuit réglementaire. Le service sert à contrôler un document avant son envoi ou son paiement.
Les fichiers déposés ne sont pas conservés durablement par défaut. L’analyse vérifie le format, les règles applicables et, lorsque les identifiants sont présents, l’existence de l’entreprise et la validité du numéro de TVA auprès de sources officielles disponibles. Cette minimisation réduit la quantité de données exposées, mais elle ne rend pas le service invulnérable et ne dispense jamais d’une politique de sécurité interne.
Vous pouvez vérifier une facture reçue sans créer de compte. Le résultat constitue une aide au contrôle, pas une certification ni une preuve absolue de l’identité de la personne qui a transmis le fichier.
Limites du service
Cet article repose sur les communiqués officiels disponibles le 8 novembre 2026. Les investigations sur l’attaque du Crédit Mutuel Arkéa peuvent apporter de nouvelles informations. Nous ne concluons pas à une fuite de données clients en l’absence de confirmation officielle, et nous n’établissons aucun lien technique entre cette attaque et le dispositif français de facturation électronique.
MaFactureOK vérifie la conformité du fichier et certains identifiants de l’émetteur. Le service n’est pas une plateforme agréée, ne transmet aucune facture et ne contrôle ni l’infrastructure de votre prestataire, ni l’IBAN du bénéficiaire, ni la réalité économique de l’opération. Les recommandations présentées ici sont générales et ne remplacent pas un audit de cybersécurité, un conseil juridique ou les consignes des autorités compétentes.